マイクロソフトが100万人のAI人材を育てる。つくば企業が知らないと危険な理由

つくば市のホームページ制作会社

つくばで中小企業を支援してきたわたしが、正直「これはヤバい」と感じたニュースが飛び込んできました。

4月3日、マイクロソフトが「2030年までに日本で100万人のAI人材を育成する」計画を発表したんです。同時に1兆6000億円という巨額投資も発表されました。

「また大企業向けの話でしょ?」と思った経営者の方、それは大きな間違いです。

人材が根こそぎ引き抜かれる日

今回のマイクロソフトの取り組みで、つくば市の中小企業にとって最も深刻な問題は何か。それはNTTデータ、ソフトバンク、NEC、日立製作所、富士通という国内主要IT企業5社との協力です。

これらの企業は既に、地方の優秀なエンジニアを採用する力を持っています。今回の100万人育成プログラムで、その吸引力がさらに強化されるわけです。

経済産業省は2040年までにAIおよびロボティクス分野で326万人が不足すると予測しています。つまり、すでに人材争奪戦は始まっているんです。つくば市の中小企業で「まだうちには関係ない」と考えているうちに、気がついたら求人を出しても誰も来ない状況になりかねません。

RESONIXのクライアントでも、「システム開発を外注したいけど、どこも人手不足で断られる」という話を聞く機会が増えています。

中小企業の勝ち筋はここにある

ただし、悲観ばかりする必要はありません。実はこの状況、見方を変えれば大きなチャンスでもあります。

日本の労働年齢人口の約5人に1人が生成AIツールを活用しており、世界平均の約6人に1人を上回っているというデータが示すように、日本企業のAI活用は想像以上に進んでいます。

つくば市の中小企業が今やるべきことは、専門エンジニアを雇うことではなく、既存の従業員をAI活用人材に育てることです。マイクロソフトのプログラムは確かに大企業中心ですが、AIツール自体は中小企業でも使えるものが増えています。

たとえば、経理業務でChatGPTを使って帳簿整理を効率化したり、営業資料をAIに下書きさせたりといった「小さな改善」から始めればいいんです。重要なのは、社員全員がAIを使いこなせる環境を作ること。

2026年はマルチエージェントAIの年になる

もう一つ、つくば企業が知っておくべき技術トレンドがあります。ガートナーが発表した2026年の戦略的テクノロジートレンドに「マルチエージェント・システム」が含まれていることです。

マルチエージェント・システムとは、複数のAIエージェントが協調動作しながら、人間に代わって仕事をしてくれる技術です。簡単に言えば、AIが複数連携して、より複雑な業務を自動化できるようになるということ。

これまでのAIは「一つの作業を手伝ってくれるアシスタント」でしたが、2026年以降は「チーム全体で連携して働くスタッフ」のような存在になります。中小企業にとって、これは人手不足問題の根本的な解決策になる可能性があります。

つくば企業が今すぐやるべき3つのこと

大手企業の動きに巻き込まれる前に、つくば市の中小企業が今すぐ始めるべきことを3つ挙げます。

1. 社内でAI勉強会を月1回開催する
ChatGPTやGoogle Geminiなど、無料で使えるAIツールの活用方法を社員同士で共有しましょう。「使ったことがない」という状態から脱却することが最優先です。

2. 業務の一部をAIに置き換える実験を始める
メール返信の下書き、会議議事録の要約、簡単な資料作成など、リスクの低い業務から試してみてください。失敗しても損失が小さい領域で経験を積むことが重要です。

3. AI活用をした競合他社の動向を調査する
同業他社がどんなAI活用をしているか、定期的にチェックしましょう。気がついたら大きく差をつけられていた、という事態を避けるためです。

マイクロソフトの100万人AI人材育成は、日本全体のAI活用レベルを押し上げる施策です。この波に乗り遅れた企業は、確実に競争力を失います。

つくば市の中小企業こそ、今のうちにAI活用の基盤を作っておくべきです。大企業が本格的にAI人材を囲い込む前に、自社なりのAI戦略を固めておきませんか。具体的な進め方で悩んだら、RESONIXに相談してください。長年この地域で企業のIT化を支援してきた経験を活かして、現実的なAI活用プランをお手伝いします。

AIが書いたフィッシング詐欺にもう騙される。中小企業が2026年に直面する現実

つくば市のホームページ制作会社

つくばの中小企業の皆さん、正直に言います。もうフィッシング詐欺が見抜けない時代になりました。

攻撃者がAIを使ってより説得力のあるフィッシングメッセージを作成し、文体を模倣し、同僚や取引先、幹部から来たように見える現実的な偽の要求を作成しているんです。文法の間違いや不自然な表現といった詐欺の古い兆候は、以前ほど信頼できなくなったのが実情です。

もう「文法がおかしいから詐欺」は通用しない

これまでなら「あ、日本語変だし怪しいな」って気づけた詐欺メールも、今はAIが完璧な日本語で書いてくる。RESONIXが長年やってきた中で、つくばの会社でも「完全に本物だと思った」って声が実際に出てるんですよ。

小規模企業にとって、これはメールセキュリティとスタッフの意識向上において重要度を高めている。トレーニングは依然として重要だが、現在の脅威に合わせる必要があるわけです。つまり、従業員教育をアップデートしないとまずいってこと。

小さい会社ほど狙われやすい理由

5人のオフィスは500人の会社と同じくらい攻撃者にとって魅力的で、時にはそれ以上。小規模な組織はしばしば迅速に動き、つぎはぎのツールに依存し、自分たちは小さすぎて標的にならないと思い込んでいる。

この思い込み、本当に危険です。うちのクライアントでも「うちなんて誰も狙わないでしょ」って言う経営者がいるけど、それこそが攻撃者の思うツボなんです。

アイデンティティ窃盗リソースセンターによると、中小企業の81%が過去1年間にセキュリティ侵害および/またはデータ侵害を受けたという数字が全てを物語っています。これ、10社中8社ですからね。

費用対効果を考えた現実的な対策

とはいえ、つくばの中小企業に大手企業と同じセキュリティ対策をしろとは言いません。現実的に考えましょう。

フォーチュン500のセキュリティチームと同等になることは非現実的かもしれないが、基本的な脆弱性を強化することで曲線の先を行き、攻撃者にとってのターゲットになりにくくすることができるんです。

具体的には:

  • 二要素認証の導入 – もう必須です
  • 従業員の個別アカウント作成 – 各従業員は個別のアカウントを持つべきで、管理者権限は制限すべき
  • 退職者のアカウント即座削除 – 退職するスタッフは退職した日のうちに削除すべき

解決策は華やかではないが効果的なものばかり。派手なツールを買う前に、基本をきっちり固めることから始めませんか?

現場で見えてきた変化

実際にRESONIXで支援してきた中で感じるのは、現在のサイバーセキュリティトレンドは一つの大きなツールを購入することよりも、日常的なリスクを減らすことに関するもので、これをうまくやっている企業はセキュリティを別のプロジェクトとしてではなく、仕事を進める方法の一部として扱っているということ。

つまり、セキュリティって特別なものじゃなくて、普段の業務に組み込んじゃうのが一番ってこと。経理担当者には「こんな請求書詐欺があるよ」、営業担当者には「SNS経由でこんな攻撃があるよ」みたいに、実際のワークフローに結び付いた職種別の訓練が効果的です。

承認フローが命綱になる

支払い、アカウント変更、機密ファイルアクセスの承認ワークフローは、信頼できる電子メールだけではもはや信頼できないため、これまで以上に重要になりました。

どんなに完璧に見えるメールでも、お金が動く案件は必ず電話や対面で確認する。この一手間が会社を守ります。手間に感じるかもしれないけど、1回騙されたら失う金額を考えれば安いもんです。

つくば市の中小企業なら、まずは基本的なセキュリティ対策から。大げさなシステムじゃなくても、日々の業務の中でできることから始めてみてください。気になることがあれば、RESONIXでも相談に乗りますよ。

「一部のJavascriptファイルは縮小されていないようです」の解決方法

Wordpress

All in One SEOのSEO分析で「一部のJavascriptファイルは縮小されていないようです」と表示された場合の解決方法です。

これを解決するのはWordpressのプラグインの「Autoptimize」が便利です。
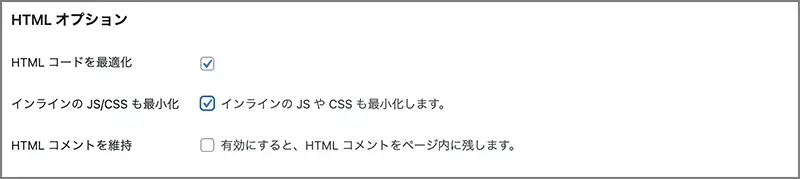
WordPressにAutoptimizeを追加して以下のように設定します。

AutoptimizeのJavaScript オプション
AutoptimizeのCSS オプション
AutoptimizeのHTML オプション

上記の設定が完了すると

すべてのJavaScriptファイルが縮小されているようです。

警告が解除されます。

「お使いのサーバーは画像に “expires” ヘッダーを使用していません。」の解決方法

Wordpress

All in One SEOのSEO分析で「お使いのサーバーは画像に “expires” ヘッダーを使用していません。」と表示された場合の解決方法です。

今回は、Apache で mod_expires モジュールが使えるのを前提に書いています。
htaccessに以下のように追加します。

## EXPIRES HEADER CACHING ##
<IfModule mod_expires.c>
ExpiresActive On
ExpiresByType image/jpg "access 1 year"
ExpiresByType image/jpeg "access 1 year"
ExpiresByType image/gif "access 1 year"
ExpiresByType image/png "access 1 year"
ExpiresByType image/svg "access 1 year"
ExpiresByType text/css "access 1 month"
ExpiresByType application/pdf "access 1 month"
ExpiresByType application/javascript "access 1 month"
ExpiresByType application/x-javascript "access 1 month"
ExpiresByType application/x-shockwave-flash "access 1 month"
ExpiresByType image/x-icon "access 1 year"
ExpiresDefault "access 2 days"
</IfModule>
## EXPIRES HEADER CACHING ##

期間はお好みで設定してください。
上記の例では1 year(1年)になっております。

htaccessに追加が完了すると

お使いのサーバーは画像に "expires" ヘッダーを使用しています。

警告が解除されます。

「オープン・グラフのメタタグはありません」の解決方法

Wordpress

All in One SEOのSEO分析で「オープン・グラフのメタタグはありません」と表示された場合の解決方法です。
これはOGP(Open Graph Protocol)、つまりSNSでシェアされた時に表示される設定が完了していないことを意味します。

OGPの設定には、他のプラグインは必要なく、このプラグインのAll in One SEO Pack自体で設定できます。
設定を始める前に、OGPに設定する画像を用意しておくとスムーズです。

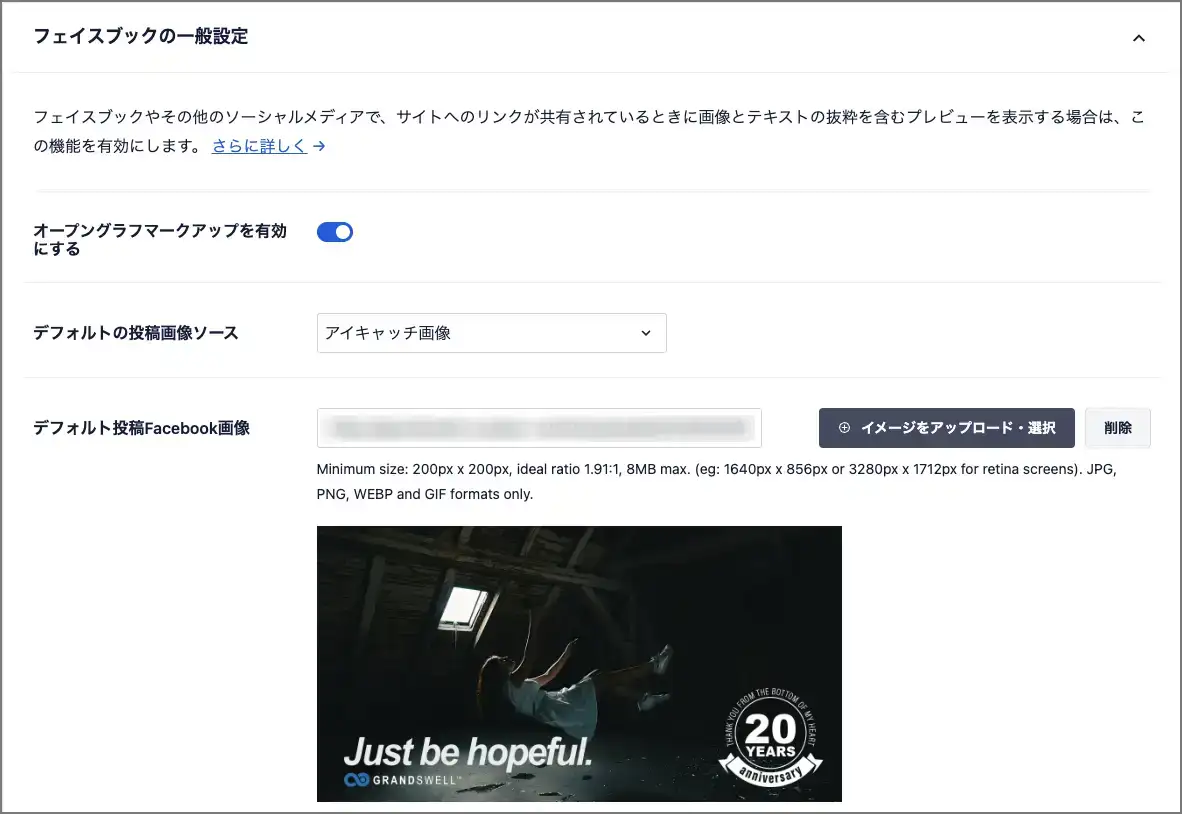
Facebook用の画像サイズは、最小サイズ:200px x 200px、理想的な比率1.91:1、最大8MB(例:1640px x 856px、Retinaスクリーン用3280px x 1712px)です。JPG、PNG、WEBP、GIF形式のみ。

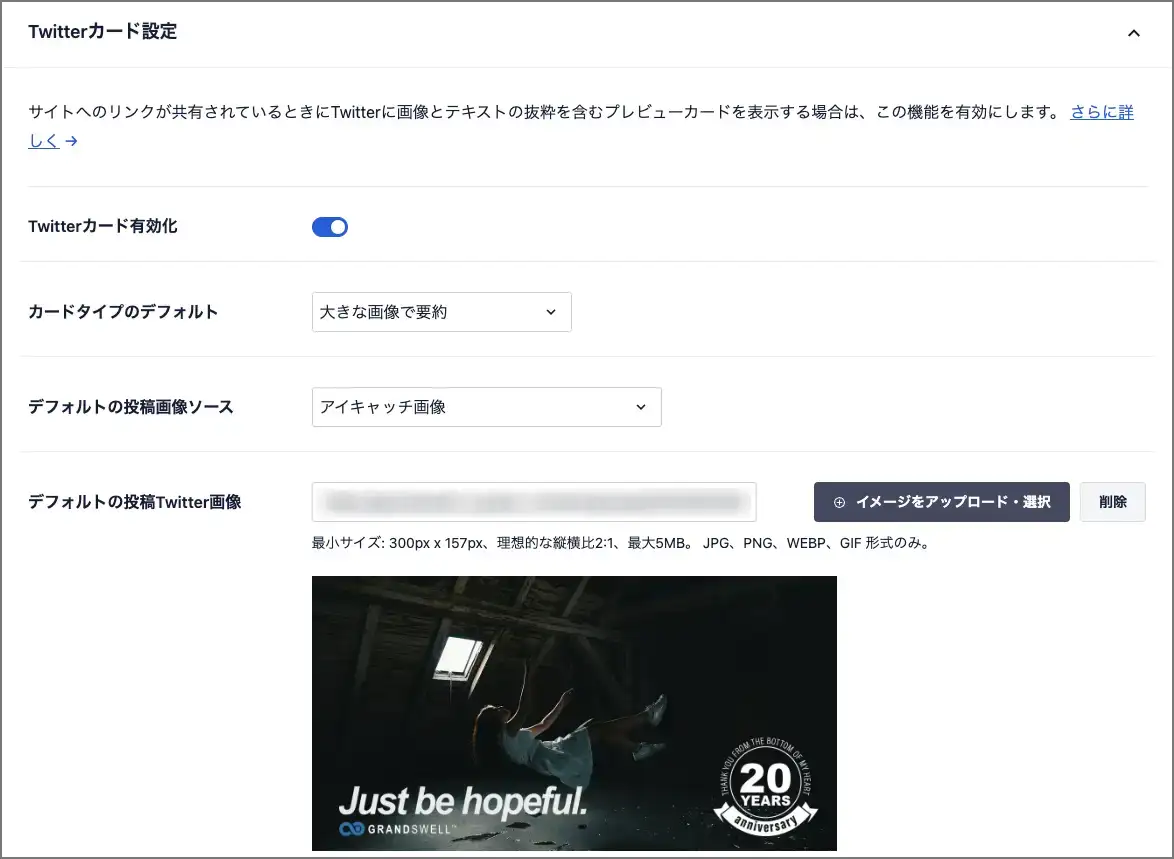
Twitter用の画像サイズは、最小サイズ: 300px x 157px、理想的な縦横比2:1、最大5MB。 JPG、PNG、WEBP、GIF 形式のみ。

手順
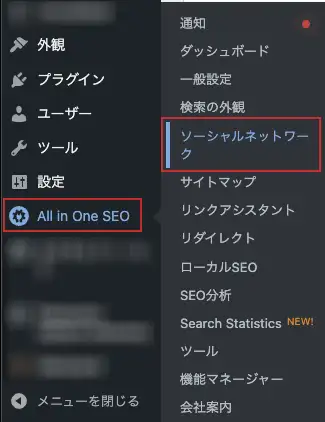
1)All in One SEOの「ソーシャルネットワーク」にアクセス。

1)All in One SEOの「ソーシャルネットワーク」にアクセス。


2)Facebookの一般設定を表示して「デフォルト投稿Facebook画像」を設定する。

2)Facebookの一般設定を表示して「デフォルト投稿Facebook画像」を設定する。

3)Twitterカード設定を表示して「デフォルト投稿Twitter画像」を設定する。

3)Twitterカード設定を表示して「デフォルト投稿Twitter画像」を設定する。

以上で完了です。

必要なオープングラフメタタグがすべて見つかりました。

このように警告が解除されます。